
Vous attendez que l’ordinateur quantique sorte de ses laboratoires pour vous intéresser à la cryptographie post-quantique ? Alors vous regardez le mauvais cadran. La machine se fait désirer, c’est vrai. Mais le calendrier, lui, ne traîne pas.
Les débats tournent autour du nombre de qubits, un sujet que la stratégie quantique de la France remet régulièrement sur la table. Pendant ce temps, les vraies dates tombent ailleurs : dans les certifications, les achats et les appels d’offres. Donc dans vos budgets. Et là, personne ne vous demandera si la machine existe déjà.
Cryptographie post-quantique : le calendrier existe déjà, même sans la machine.
Posons d’abord le décor. La cryptographie post-quantique, c’est de la cryptographie qui tourne sur des ordinateurs ordinaires, mais qui tient le choc face à un attaquant équipé d’une machine quantique. Pas de matériel exotique, donc. Juste d’autres algorithmes.
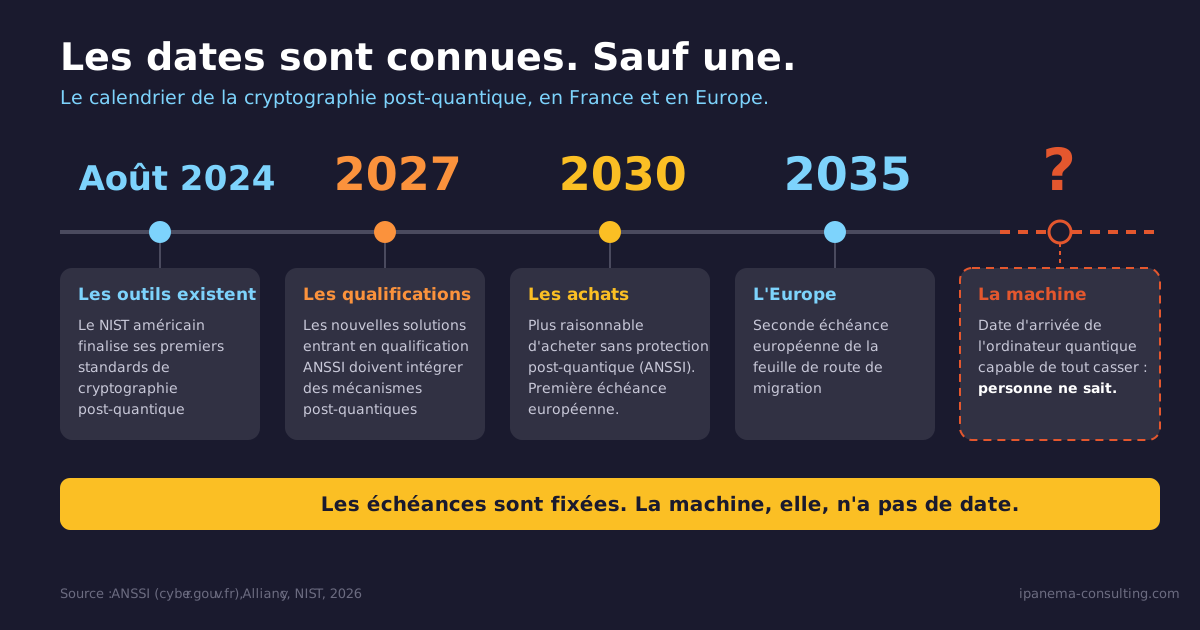
Côté dates, l’ANSSI dit dans sa FAQ sur la cryptographie post-quantique qu’il ne sera plus raisonnable d’acheter des produits sans protection post-quantique après 2030. Le ton est mesuré. Le message, lui, est limpide. Avant cela, 2027 : selon Alliancy, l’agence prévoit que les nouvelles solutions entrant en qualification devront intégrer des mécanismes post-quantiques. Vos fournisseurs vont donc s’y mettre avant vous, et vous devrez leur poser la question.
Le Campus Cyber a d’ailleurs publié en juin deux référentiels pour aider entreprises et administrations à migrer avant les échéances européennes de 2030 et 2035. Un guide de migration d’un côté, un panorama des solutions disponibles de l’autre. Autrement dit, la boîte à outils commence à se remplir.
Concrètement, qu’est-ce que ça change pour vous ? Si vous achetez des solutions de sécurité, vos cahiers des charges devront bientôt mentionner la cryptographie post-quantique. Si vous en vendez, vos clients vont l’exiger. Dans les deux cas, mieux vaut être prêt avant la question que pendant. Et quand l’agence qui délivre les certifications fixe une date, le marché s’aligne, tout simplement.
Récolter maintenant, déchiffrer plus tard.
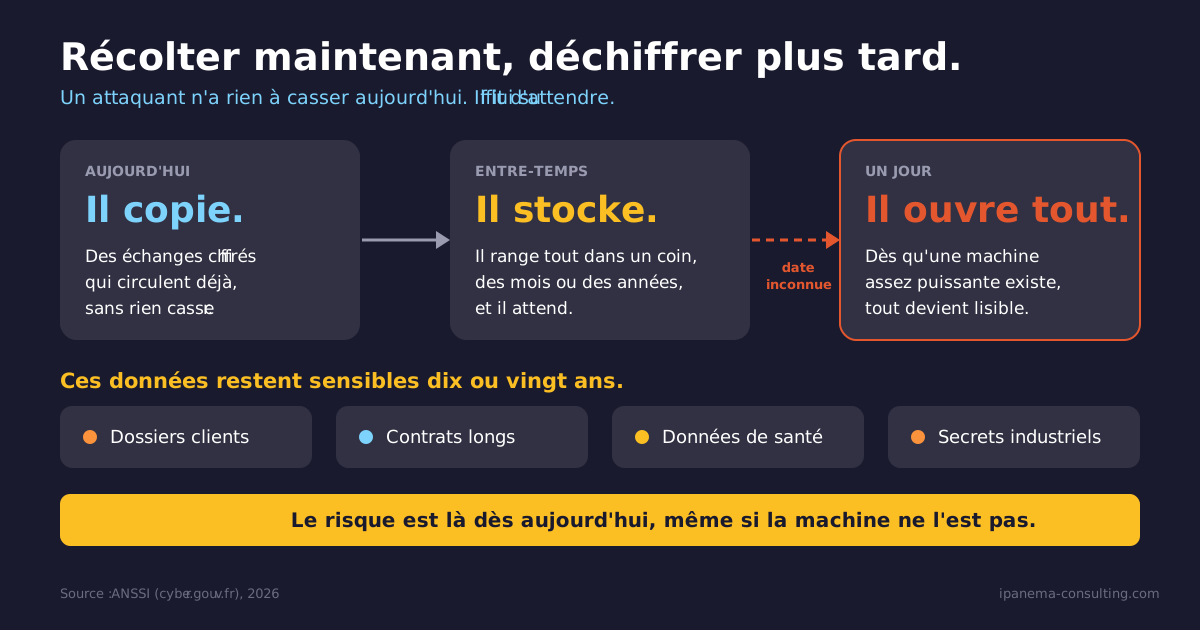
Voilà le scénario qui fait transpirer les RSSI. Un attaquant n’a rien à casser aujourd’hui. Il copie des échanges chiffrés, les range dans un coin, puis attend. Le jour où une machine assez puissante apparaît, il ouvre tout. Ni vu ni connu. C’est un risque de plus que la direction ne peut plus laisser de côté.
Personne ne sait dater l’arrivée d’une machine capable de tout casser. Les estimations varient, les experts se chamaillent, les communiqués s’emballent. C’est donc une raison de plus pour ne pas parier sur une date : un risque dont on ignore l’échéance se gère par prudence, pas par pari.
Pour autant, inutile de paniquer sur tout. Une donnée qui ne vaut plus rien dans deux ans peut dormir tranquille. En revanche, des dossiers clients, des contrats longs, des données de santé ou des secrets industriels restent sensibles pendant dix ou vingt ans. Pour une banque ou un assureur, c’est le quotidien. La vraie question devient alors : qu’est-ce qui doit rester secret encore longtemps ? C’est d’ailleurs le premier conseil de l’ANSSI, qui invite à identifier dès maintenant les données et les cas d’usage menacés.
Bonne nouvelle, les outils existent. Le NIST américain a finalisé ses premiers standards en août 2024, et l’ANSSI insiste pour qu’on les déploie en hybride, c’est-à-dire en combinant un algorithme post-quantique avec un algorithme classique bien éprouvé. Ceinture et bretelles, quoi.
Votre première étape : l'inventaire cryptographique.
Pas de miracle ici, c’est du travail de fourmi. Où se cache la cryptographie dans votre système d’information ? Un peu partout, justement. Certificats des sites web, VPN, messageries, signatures électroniques, sauvegardes, applications métier, équipements réseau, et bien sûr chez vos prestataires. Beaucoup d’organisations n’en ont jamais dressé la carte. Normal : tant que ça marche, personne n’y touche. C’est la même logique que pour préparer son système d’information à l’IA : le ménage d’abord. Cette étape paraît fastidieuse. Pourtant, c’est elle qui transforme un sujet flou en liste d’actions chiffrées, donc défendable devant une direction.
Ensuite, on trie. Quelles données vivent longtemps ? Quels systèmes sont les plus pénibles à changer ? Lesquels dépendent d’un fournisseur sans feuille de route ? Cette dernière question est la plus rentable, et l’ANSSI recommande justement de contacter vos fournisseurs pour connaître leur calendrier. Demandez aussi de la crypto-agilité, c’est-à-dire la capacité de changer d’algorithme sans tout reconstruire.
Un conseil de terrain : commencez petit. Un périmètre pilote, une application critique, un fournisseur coopératif. Vous apprendrez plus en un mois de test qu’en six mois de slides.
Enfin, calez la migration sur vos renouvellements de matériel et de contrats. Intégrer la cryptographie post-quantique au fil de l’eau coûte moins cher que de tout remplacer dans la précipitation, à l’automne 2029.
Cryptographie post-quantique : ne pas attendre la machine.
Le quantique se fera peut-être attendre longtemps. L’échéance, non. Inventaire, tri, questions aux fournisseurs : rien de spectaculaire, mais c’est ce qui sépare une migration tranquille d’une course contre la montre. Et si vous hésitez encore, rappelez-vous que les récolteurs de données ne prennent pas de vacances. Eux, ils stockent déjà. Alors autant commencer par la carte, avant que quelqu’un d’autre ne vous l’impose.
Si vous voulez cadrer ce chantier sur votre périmètre, on peut en parler.
