
Oubliez Skynet et ses robots aux yeux rouges. La cybercriminalité de 2026 ressemble plutôt à un étudiant, un abonnement à un agent IA et un week-end tranquille. Pas de scénario hollywoodien, non : des outils qui tournent nuit et jour pendant que leur propriétaire dort.
Anthropic vient de publier un rapport sur les usages malveillants de Claude, qui couvre décembre 2025 à août 2026. Il se lit comme un catalogue d’usines à attaques. Franchement, c’est plus instructif que les prophéties d’apocalypse, que nous avons déjà passées à la moulinette avec le scénario que Terminator avait déjà écrit. Ici, on parle des humains.
La cybercriminalité n'a plus besoin de virtuoses.
Le constat central tient en une phrase : réussir une attaque sophistiquée ne demande plus un attaquant sophistiqué. Un hacktiviste, une bande motivée par l’argent et un service d’espionnage ont employé la même méthode. Des agents IA mènent des campagnes contre plusieurs victimes en parallèle, là où il fallait hier des équipes entières. Résultat : dans la cybercriminalité, le niveau technique ne permet plus de deviner qui se cache derrière une opération.
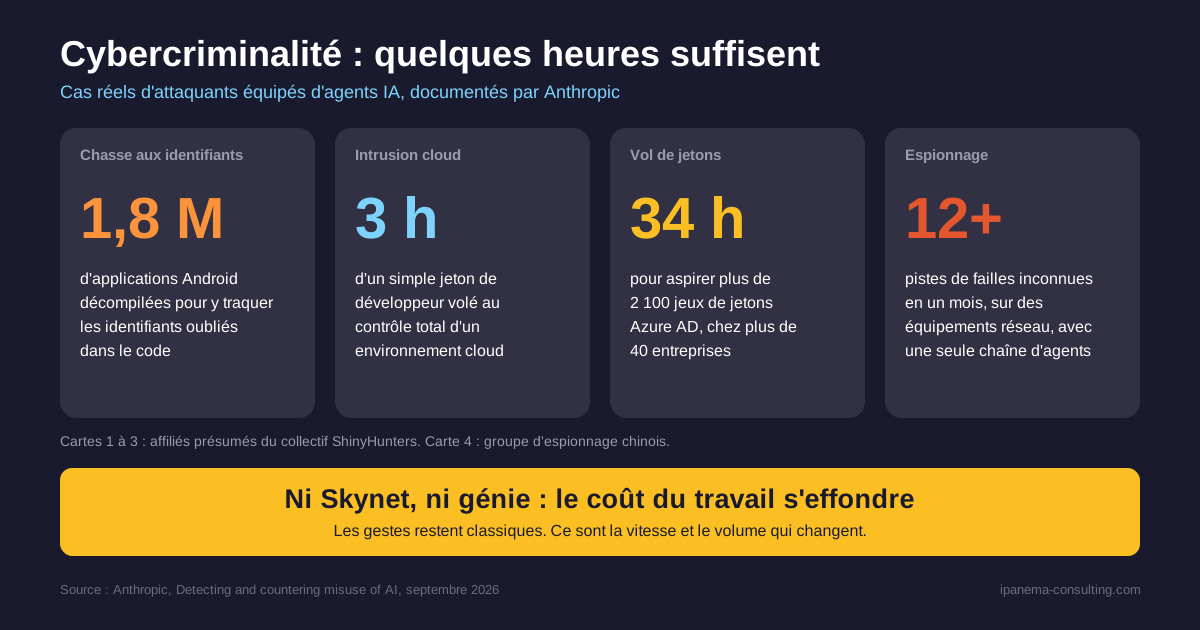
Prenez les affiliés présumés du collectif ShinyHunters, un bon exemple de cybercriminalité motivée par l’argent. Un opérateur francophone a fait télécharger 1,8 million d’applications Android, puis traqué les identifiants oubliés dans leur code. Dans une intrusion, un simple jeton de développeur volé a suffi pour prendre le contrôle total d’un environnement cloud en trois heures environ. Un autre affilié a aspiré plus de 2 100 jeux de jetons Azure AD, répartis sur plus de 40 entreprises, en 34 heures. Les agents ont fait presque tout le travail.
Plus près de chez nous, un hacktiviste francophone a visé, seul, des partis politiques et des médias européens. Son point d’entrée : une faille inédite dans la réinstallation de WordPress, qui créait un compte administrateur sans identifiant valide. Au moins quatre sites sont tombés. Il a ensuite bâti une plateforme de doxxing nourrie de dizaines de millions de lignes de données. Si vous administrez un WordPress, ça vous concerne.
Des outils qui se reconstruisent tout seuls.
Côté espionnage, le rapport décrit un groupe qu’Anthropic rattache à la Russie, avec plus de vingt organisations dans le viseur : ministères, ambassades, industriels de la défense. Ses agents vérifiaient si un logiciel de sécurité repérait leurs programmes malveillants. Détection ? L’agent réécrivait le code, le reconstruisait et recommençait jusqu’à passer sous les radars.
Le problème est simple. Jusqu’ici, chaque nouvelle signature de détection obligeait l’attaquant à repartir de zéro, donc à payer en temps et en argent. Anthropic parle d’un coût renvoyé vers les défenseurs. Côté chinois, deux membres d’un autre groupe d’espionnage étaient des étudiants de licence, selon le rapport. Leur équipe a ciblé une cinquantaine d’organisations et fait tourner des essaims d’agents. Une seule chaîne de recherche sur des équipements réseau a livré plus d’une douzaine de pistes de failles inconnues en un mois.
Pas de magie noire, mais une économie chamboulée.
Les gestes, eux, restent classiques : identifiants volés, équipements non corrigés, hameçonnage. Ce qui change, c’est le prix du travail. Repérage, exploitation, tri des données : tout part vers des machines, ce qui rend rentables des cibles autrefois trop petites. Les humains gardent la main sur le choix des victimes et sur l’encaissement. La cybercriminalité n’a donc pas besoin d’une IA autonome pour faire mal, seulement d’une IA obéissante.
Un point mérite votre lundi matin : les clés d’API d’IA volées sont devenues une cible à part entière. Les attaquants les revendent, s’en servent comme puissance de calcul gratuite et se cachent derrière leur propriétaire légitime. Anthropic recommande de les traiter comme des identifiants de production. Un affilié affirme même avoir empoché des primes de bug bounty de 2 000 et 5 000 dollars auprès de deux entreprises qu’il rançonnait en parallèle. Double casquette, et version cynique de la course aux armements du bug bounty.
Une précaution, quand même. Anthropic ne voit que ce qui passe par ses propres modèles, et précise que ces cas concernent Haiku, Sonnet et Opus, pas Fable ni Mythos. Le tableau réel est sans doute plus large.
Côté défense, la charge grimpe aussi. Microsoft a livré en septembre un record de 974 correctifs en un seul Patch Tuesday, contre 421 en août et 622 en juillet, d’après The Register. Difficile d’absorber ça sans automatiser, face à une cybercriminalité qui, elle, automatise déjà. C’est tout l’enjeu de l’arme qui change de camp selon qui la tient.
La cybercriminalité change d'échelle, pas de nature.
Pas de super-intelligence qui décide de vous rayer de la carte. Juste des gens motivés qui disposent d’un agent IA, parfois payé avec les clés d’une victime, pour faire ce qui exigeait une équipe. La cybercriminalité gagne en vitesse et en volume, pas en génie.
Trois réflexes pour cette semaine : passer en revue vos clés d’API et vos accès cloud, corriger vos WordPress et vos équipements exposés, puis vérifier que vos défenses ne reposent pas uniquement sur des signatures de détection. Et si vous voulez faire le point sur votre exposition, c’est le genre de sujet qu’on décortique volontiers avec vous.
