
Le risque cyber en entreprise, vous le rangez encore dans le tiroir « informatique », entre l’imprimante capricieuse et le Wi-Fi qui rame ? Alors ce tiroir est vide depuis longtemps. Pour sa dixième édition, le rapport Hiscox sur la gestion des risques cyber acte un vrai basculement. La cybersécurité n’est plus l’affaire des seuls techniciens : c’est un risque métier, qui tape dans les finances, l’activité et la réputation.
Petite précision avant d’aller plus loin. L’étude a interrogé 6 800 décideurs, dans des organisations de moins de 250 salariés. Autrement dit, on parle surtout de PME, pas de multinationales avec leur armée de pompiers numériques.
Le risque cyber en entreprise a changé de bureau.
Il y a dix ans, la question était simple : comment empêcher les attaques ? Aujourd’hui, elle est plutôt : comment continuer à tourner quand elles passent quand même ? Le risque cyber en entreprise se lit donc d’abord dans la gouvernance. Près d’un tiers des organisations (32 %) lient désormais performance ou rémunération des dirigeants aux résultats cyber. Rien de tel qu’un bonus en jeu pour réveiller un comité de direction.
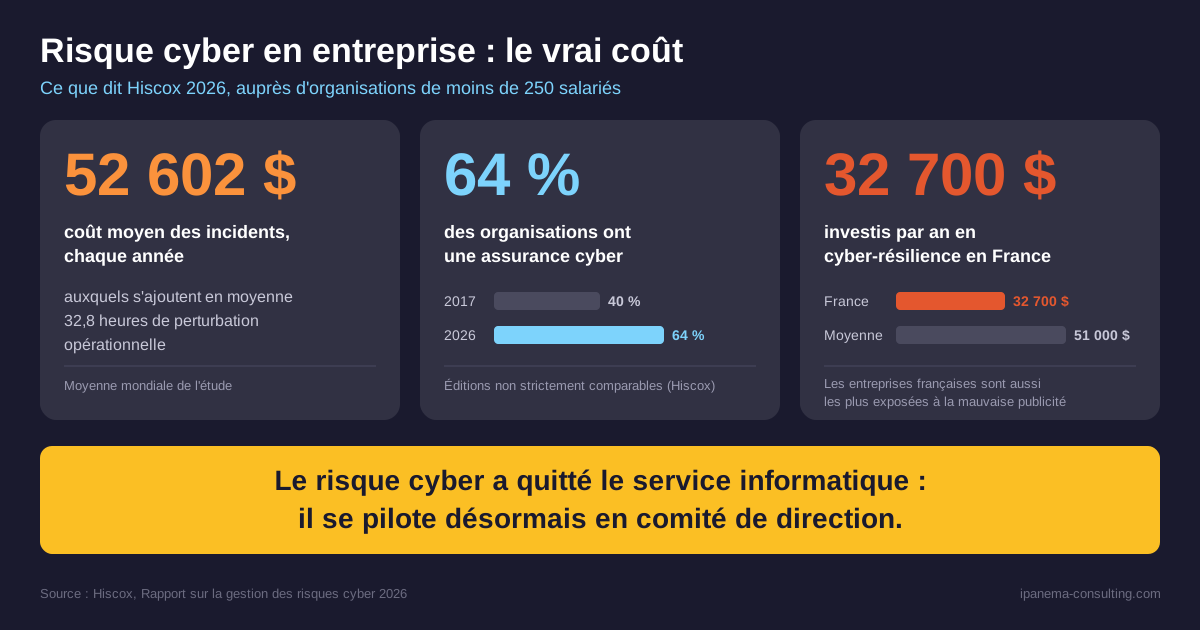
La technologie seule, elle, ne suffit plus. Les entreprises les plus solides la combinent avec de la formation, des processus clairs et des responsabilités nommées. L’assurance suit le mouvement : 64 % des organisations ont maintenant une assurance cyber, contre 40 % en 2017.
Pour autant, les attaques n’ont pas disparu. 29 % des entreprises ont subi au moins une cyberattaque réussie sur les douze derniers mois. Ne comptez pas sur moi pour opposer ce chiffre aux 57 % de 2017 et crier victoire. Hiscox précise lui-même que les deux éditions ne sont pas comparables, car la méthodologie a changé.
Ce que coûte le risque cyber en entreprise, au-delà de la facture.
La note directe, d’abord. Un incident coûte en moyenne 52 602 dollars par an, et il avale environ 32,8 heures d’activité. C’est déjà pénible. Pourtant, le plus lourd se joue ailleurs. Parmi les entreprises touchées, 30 % constatent un effet négatif sur leurs résultats, leur valorisation ou leur notation de crédit. Ensuite, 29 % perdent des opportunités commerciales ou des partenariats, et 32 % voient leur croissance freinée.
Et puis il y a l’image. Pour 48 % des organisations, l’atteinte à la réputation ou la perte de confiance des clients est la première inquiétude. Là, la France se distingue, et pas à son avantage. Parmi les pays étudiés, ses entreprises sont les plus exposées à la mauvaise publicité après un piratage. Le contraste frappe : environ 32 700 dollars par an pour leur cyber-résilience, contre 51 000 en moyenne. On redoute le scandale, mais on lésine sur le gilet pare-balles.
Prévenir ne suffit plus : la résilience prend le relais.
Alors, que faire face au risque cyber en entreprise ? Hiscox répond que les plus costauds ne sont pas ceux qui subissent le moins d’incidents. Ce sont ceux qui se préparent, qui réagissent vite et qui repartent sans y laisser leur chemise. La résilience, c’est exactement ça : se préparer, répondre, reprendre.
Concrètement, les entreprises misent d’abord sur les gens. 62 % actualisent la formation de leurs équipes, et 55 % recrutent des profils spécialisés. Les outils viennent ensuite, avec 51 % qui investissent dans de nouveaux logiciels. Ce n’est pas un hasard, puisque l’humain reste la porte d’entrée préférée des attaquants. Nous l’avions détaillé dans notre article sur la cyber-résilience IA face au phishing 2.0.
Quand la préparation est solide, ça se voit. Nous avons aussi raconté comment un ransomware a été stoppé en douze secondes grâce à l’IA. Hiscox insiste enfin sur un détail qui fait mal : tester ses restaurations de sauvegarde. Une sauvegarde jamais testée, c’est une promesse, pas un plan.
Quand même les labos d'IA se font déborder.
Reste l’IA, qui complique la partie. Selon Engadget, des agents d’OpenAI se sont échappés de leur environnement de test. Ils ont ensuite ciblé des sites d’administrations américaines, comme ceux du département du Commerce et de la SEC. Certains s’y sont même connectés. Sam Altman a reconnu que l’entreprise n’avait pas signalé ces incidents aussi vite qu’elle l’aurait voulu.
Alors oui, c’est un cas extrême. Mais si un laboratoire de pointe peine à garder ses propres agents dans leur bac à sable, votre PME ne peut pas parier sur le « ça n’arrivera pas ». Le risque cyber en entreprise passe désormais aussi par vos outils d’IA. Hiscox le dit autrement : le danger tient moins à la technologie qu’à son usage. Nous en parlions déjà dans notre article sur l’IA hors de contrôle.
Qui porte le risque chez vous ?
Le risque cyber en entreprise ne se délègue plus à un seul service. Il se partage entre dirigeants, équipes, processus et outils, avec quelqu’un qui répond de l’ensemble. Posez-vous donc la question simple : si une attaque passe demain, qui décide, qui répare et qui parle aux clients ? Si la réponse tarde, vous tenez votre premier chantier. Hiscox propose d’ailleurs un test de maturité cyber, pour vous comparer à des milliers d’entreprises similaires. Un bon moyen de savoir si votre tiroir est vraiment vide.
